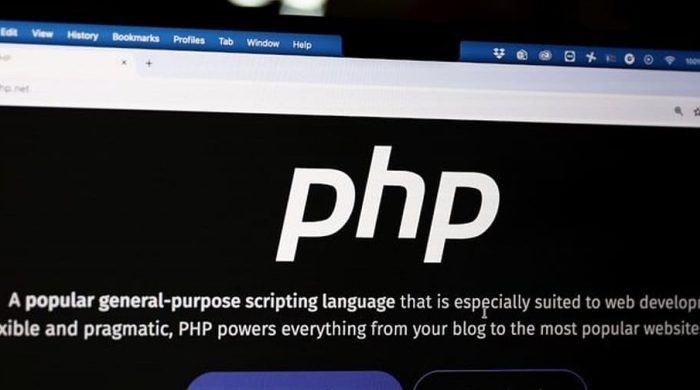
ওয়েবসাইট তৈরির বহুল ব্যবহৃত উন্মুক্ত প্রোগ্রামিং ভাষা হাইপারটেক্সট প্রিপ্রসেসর বা পিএইচপিতে দুটি মারাত্মক নিরাপত্তা ত্রুটি শনাক্ত হয়েছে। সাইবার নিরাপত্তাপ্রতিষ্ঠান হ্যাড্রিয়ান একে ‘পিএইচপি২শেল’ নাম দিয়েছে। পিএইচপি কী?পিএইচপি তৈরি করেন রাসমুস লারড্রফ ১৯৯৪ সালে। ১৯৯৫ সালে এটি বাজারে আসে। তিন দশকের বেশি সময় ধরে ব্যবহৃত একটি সার্ভার-সাইড স্ক্রিপ্টিং ল্যাঙ্গুয়েজ। ওয়ার্ডপ্রেসের মতো জনপ্রিয় কনটেন্ট ম্যানেজমেন্ট সিস্টেমসহ বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট এই ভাষার ওপর নির্ভরশীল। উইকিপিডিয়া ও ফেসবুকের মতো শীর্ষ ওয়েবসাইটগুলোও পিএইচপি ব্যবহার করে থাকে।এই ত্রুটি কীভাবে কাজ করেপিএইচপির কোড রক্ষণাবেক্ষণের দায়িত্বে থাকা অলাভজনক সংস্থা পিএইচপি ফাউন্ডেশন জানিয়েছে, পিএইচপি কোডের মেমোরি ব্যবস্থাপনা এবং ত্রুটি শনাক্তকরণ অংশে এই দুর্বলতা ধরা পড়েছে এবং এগুলো যেকোনো ওয়েব অনুরোধ প্রক্রিয়াকরণের মূল ভিত্তি। ফলে হ্যাকাররা সহজে মেমোরির তথ্য বিকৃত করে সার্ভারের নিয়ন্ত্রণ নিতে পারে। যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থার (এনএসএ) তথ্যমতে, এই ত্রুটির মাধ্যমে ডেটাবেজ ও ফাইলে সরাসরি প্রবেশ করে স্পর্শকাতর তথ্য হাতিয়ে নেওয়া সম্ভব।কীভাবে শনাক্ত হলো ত্রুটি কৃত্রিম বুদ্ধিমত্তাভিত্তিক কোড অডিট ও গবেষক রায়ানের যৌথ প্রচেষ্টায় ত্রুটি দুটি শনাক্ত হয়। কিন্তু নির্ধারিত সময়ের আগেই তথ্য অনলাইনে ফাঁস হয়ে পড়ায় যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্র (এনসিএসসি) বিভিন্ন সংস্থাকে ৫০ হাজারের বেশি সতর্কবার্তা পাঠায়। আগাম তথ্য ফাঁস হওয়ায় প্যাচ প্রকাশের আগপর্যন্ত ১২ থেকে ১৪ ঘণ্টার এক চরম ঝুঁকিপূর্ণ পরিবেশ তৈরি হয়েছিল।কেন এত গুরুতর এই ত্রুটিনিরাপত্তা ত্রুটিটির সম্ভাব্য প্রভাবের ব্যাপ্তি নজিরবিহীন বলে মনে করা হচ্ছে। পিএইচপির ওপর বিপুলসংখ্যক ওয়েবসাইট নির্ভরশীল হওয়ায় সমস্যাটির গুরুত্ব আরও বেড়েছে। পিএইচপি ফাউন্ডেশন বলছে, নিরাপত্তা ত্রুটি দূর করতে গিয়ে সফটওয়্যারের আগের সংস্করণের সঙ্গে সামঞ্জস্য নষ্ট হতে পারে, কর্মক্ষমতা কমে যেতে পারে কিংবা তৃতীয় পক্ষের তৈরি বিভিন্ন এক্সটেনশনে পরিবর্তন আনতে হতে পারে। তাই নিরাপত্তা নিশ্চিত করার পাশাপাশি বিদ্যমান ব্যবস্থাগুলো সচল রাখাও একটি বড় চ্যালেঞ্জ। l সূত্র: দ্য গার্ডিয়ান
সম্পাদক ও প্রকাশক : মোঃ সুমন খান, মোবাইল নাম্বার : ০১৮৯০২১১২২১ ইমেইল : sumon24news@gmail.com অফিস : ৫১৬, ডিওএইচএস রোড, ঢাকা ক্যান্টনমেন্ট, ঢাকা-১২০৬
All rights reserved © 2019